Präsent, wo die Zukunft digitaler Technologien gestaltet wird.
Über 30 Unternehmen und Institutionen nutzen die OMNISECURE als Plattform für Sichtbarkeit, Wissensaustausch und persönliche Begegnungen - Jahr für Jahr.
Warum OMNISECURE?
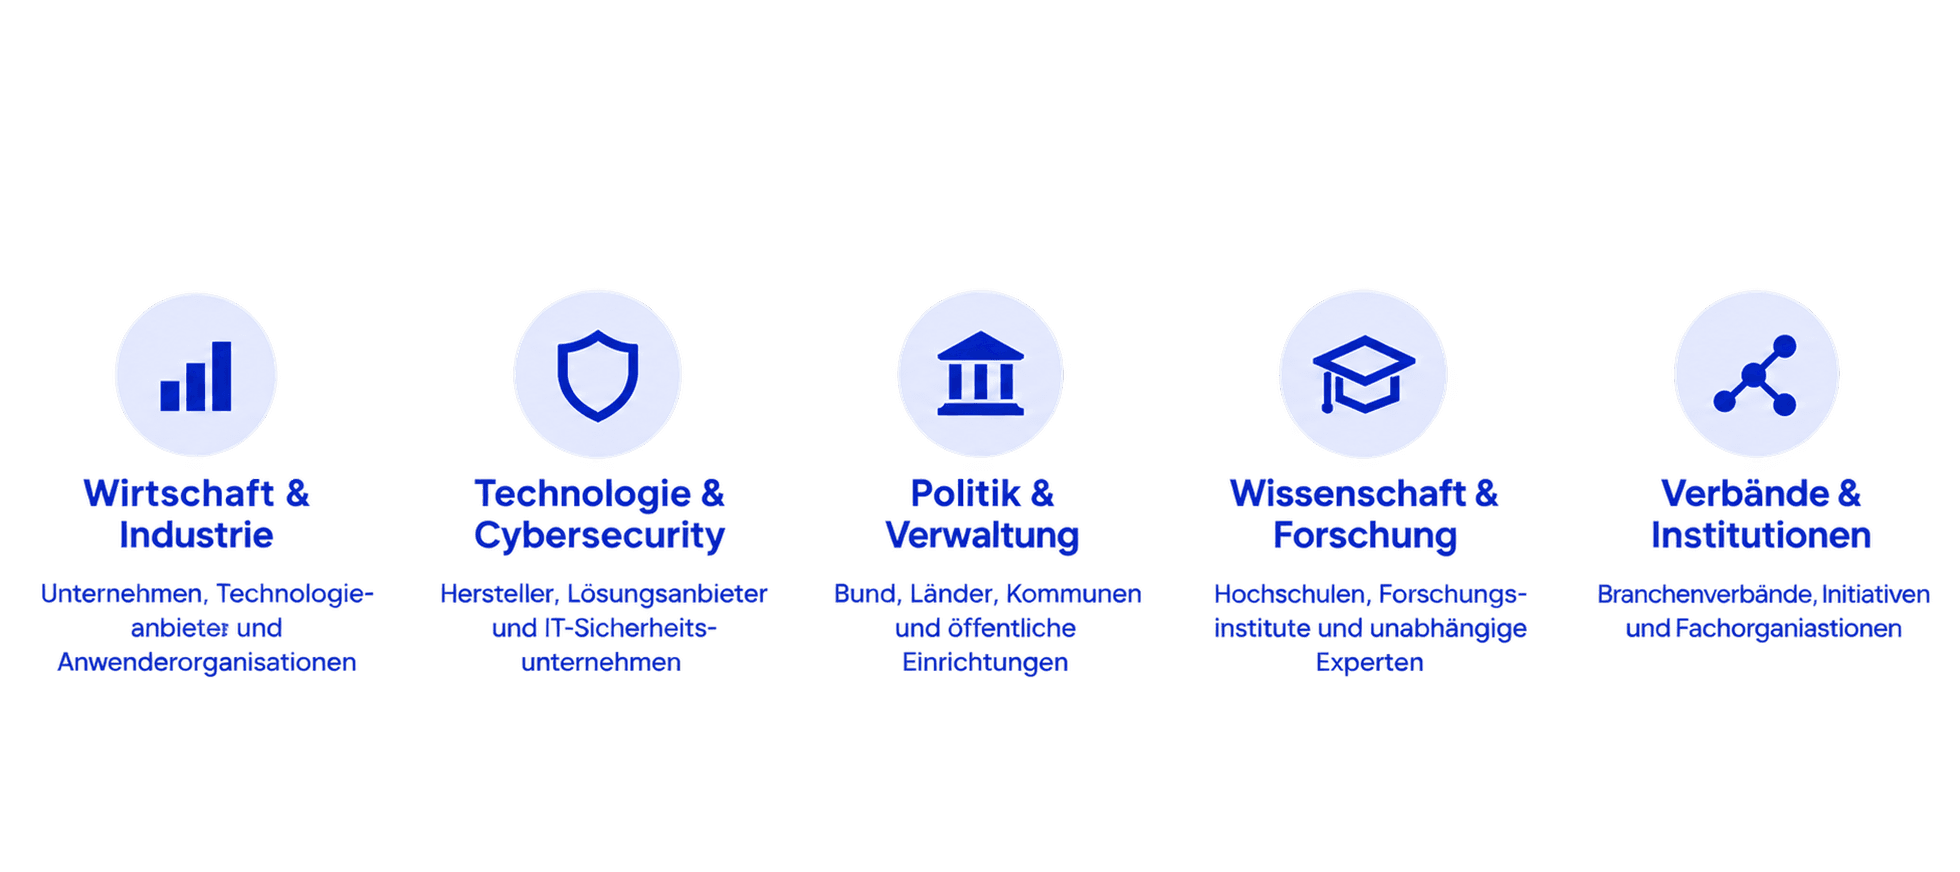
OMNISECURE vereint führende Köpfe aus Wirtschaft, Technologie, Politik, Verwaltung und Wissenschaft. Drei intensive Kongresstage schaffen Raum für Wissen, Diskussion und persönliche Begegnungen und bringen diejenigen zusammen, die digitale Entwicklungen gestalten und Entscheidungen prägen. Der jährlich in Berlin stattfindende Kongress steht 2027 unter der Schirmherrschaft des Bundesanzeigers sowie von Generalleutnant Michael Vetter, Abteilungsleiter IC im Bundesministerium der Verteidigung.
Ausstellungsplatz im Networking
Die Fachausstellung ist der Ort der Kaffeepausen, des Abendempfangs und der spontanen Gespräche. Als Aussteller sind Sie mittendrin.
Präsenz im Kongressprogramm
Platzieren Sie einen Vortrag, ein Tutorial oder einen Workshop direkt im offiziellen Programm — kuratiert vom Kongressbeirat.
Sichtbarkeit
Premium- und Excellent-Partner sind mit Profil, Logo und Kontaktdaten das ganze Jahr über auf der Website präsent — weit über den Kongress hinaus.
Die Pakete
Vortrag + Logopräsenz
Classic Session
- co_presentTutorial, Workshop oder Vortrag (15–40 Min.)
- account_treeinklusive 3 Teilnehmertickets
- captive_portalLogoplatzierung in der digitalen Partnerliste
Ausstellung + Logopräsenz
Classic Exhibit
- storeAusstellungsfläche 2 × 3 Meter
- chair3 Lounge-Möbel nach Wahl
- account_treeinklusive 3 Teilnehmertickets
- captive_portalLogoplatzierung in der digitalen Partnerliste
Vortrag + Ausstellung + Logopräsenz
Classic Plus
- storeAusstellungsfläche 2 × 3 Meter
- chair3 Lounge-Möbel nach Wahl
- co_presentTutorial, Workshop oder Vortrag (15–40 Min.)
- account_treeinklusive 4 Teilnehmertickets
- captive_portalLogoplatzierung in der digitalen Partnerliste
Vortrag + pointierte Imagepräsenz
Premium
- co_presentTutorial, Workshop oder Vortrag (15–40 Min.)
- account_treeinklusive 4 Teilnehmertickets
- captive_portalLogoplatzierung in der digitalen Partnerliste
- starLogoplatzierung in exponiertem Partnermodul
- arrows_outputNennung in Social Media als Premium Partner
- play_circleImagefilm + Logo auf den Kongressmonitoren
- calendar_month12 Mon. Profil, Logo & Kontakt in der Partnerliste
Vortrag + Ausstellung + pointierte Imagepräsenz
Premium Plus
- storeAusstellungsfläche 2 × 3 Meter
- chair3 Lounge-Möbel nach Wahl
- co_presentTutorial, Workshop oder Vortrag (15–40 Min.)
- account_treeinklusive 5 Teilnehmertickets
- captive_portalLogoplatzierung in der digitalen Partnerliste
- starLogoplatzierung in exponiertem Partnermodul
- arrows_outputNennung in Social Media als Premium Partner
- play_circleImagefilm + Logo auf den Kongressmonitoren
- calendar_month12 Mon. Profil, Logo & Kontakt in der Partnerliste
Beste Imagepräsenz - Nutzung aller Marketingelemente
Excellent
- storeAusstellungsfläche 2 × 4 Meter
- chair3 Lounge-Möbel nach Wahl
- communication2 Tutorials oder 1 großes Forum
- starLogoplatzierung in exponiertem Partnermodul
- account_treeinklusive 7 Teilnehmertickets
- arrows_outputNennung in Social Media als Premium Partner
- assignment_returnedGive-Aways & Broschüren am Check-in
- play_circleImagefilm + Logo auf den Kongressmonitoren
- calendar_month12 Mon. Profil, Logo & Kontakt in der Partnerliste
Unsere Partner
Experten aus der Industrie sind starke und wichtige Partner der OMNISECURE - für den intensiven Wissensaustausch rund um digitale Identität und Sicherheit. Intro EN: Industry experts are essential OMNISECURE partners - driving intensive knowledge exchange around digital identity and security.
Adva Network Security GmbH
Adva Network Security hat sich auf den Schutz von Datennetzen mit hohem Sicherheitsbedarf spezialisiert. Mit unserer ConnectGuard™ Sicherheitstechnik sind Unternehmen, Behörden und kritische Infrastrukturen schon heute in der Lage, zukünftige Cyber-Angriffe durch Quantencomputer abzuwehren. Unsere Verschlüsselungslösungen zeichnen sich durch eine sehr geringe Latenzzeit aus und bieten Glasfasernetzen einen umfassenden Schutz auf mehreren Netzebenen. Anerkannte Sicherheitsexperten haben unser Unternehmen in Deutschland gegründet, um Organisationen und Behörden beim Schutz ihrer Netze zu unterstützen und damit Cyber-Bedrohungen ihrer kritischen Anwendungen abzuwenden. Unsere Entwicklungs- und Fertigungsprozesse sowie unsere Verschlüsselungslösungen wurden von führenden staatlichen Sicherheitsbehörden zertifiziert und zugelassen. Erfahren Sie mehr unter www.advasecurity.com.
Kontakt
Tel.: +49 / (0)3693 / 450 – 0
E-Mail: info@advasecurity.com
Atsec information security GmbH
Die atsec information security GmbH steht für unabhängige, an internationalen Standards orientierte Prüfung und Beratung auf dem Gebiet der Informationssicherheit. Unsere erfolgreiche Arbeit für Kunden im In- und Ausland basiert auf der umfangreichen technischen Expertise unserer Mitarbeiter, langjähriger internationaler Erfahrung und einer individuell auf das Geschäft unserer Kunden zugeschnittenen Methodik. Seit der Gründung im Jahr 2000 in München sind weitere Niederlassungen in den USA, Schweden, China und Italien entstanden. Zu unseren Kunden zählen die Global Player der Informations- und Kommunikationstechnik, aber auch viele kleine und mittelständische Unternehmen. Wir beteiligen uns an der Weiterentwicklung nationaler und internationaler IT-Sicherheitsstandards. Unsere Expertise ist in zahlreichen Gremien gefragt und hochgeachtet. So hat atsec bei der Spezifikation des neuen europäischen CC-Zertifizierungsschemas, das im Rahmen des Cyber Security Act der EU geschaffen wird, aktiv mitgearbeitet und nimmt auch an den EUCC-Pilotprojekten mit dem BSI und privaten Zertifizierungsstellen teil. Kompetenzen atsec verfügt über umfangreiche Kenntnisse und langjährige Erfahrung in unterschiedlichsten Bereichen der Informationssicherheit. Den Schwerpunkt unserer Tätigkeit bildet dabei die Prüfung der IT-Sicherheit komplexer Software-Produkten: • atsec betreibt Prüflabore für Evaluierungen nach Common Criteria (ISO 15408) in Deutschland, Schweden, Italien und USA. Das deutsche Prüflabor in München ist in den CC-Schemata von Deutschland, Italien und Singapur anerkannt. • Im deutschen Zulassungsschema für IT-Produkte, die eingestufte Daten verarbeiten, unterstützt unser deutsches Prüflabor das BSI bei der Produktprüfung im Rahmen des Zulassungsverfahrens und hat produktspezifische Anforderungsprofile für Separierungskerne und Virtualisierungsprodukte erstellt. • atsec betreut auch Hersteller von IT-Produkten bei der sog. „Herstellerqualifizierung“. Bei diesem neuen Programm im Rahmen der BSI-Zulassung werden die relevanten Herstellerprozesse für den Life Cycle zugelassener Produkte bewertet. Qualifizierte Hersteller können danach einen verkürzten Zulassungsprozess durchlaufen. • Als anerkannte Prüfstelle ist atsec seit vielen Jahren auf die Evaluierung komplexer Softwaresysteme, insbesondere Betriebssysteme, spezialisiert. Über die Hälfte der weltweit durchgeführten Evaluierungen von Betriebssystemen wurde in den Prüflaboren von atsec durchgeführt. Dabei wurden Prüfungen der Stufen EAL1 bis EAL 5 erfolgreich durchgeführt. • Der Großteil der von atsec durchgeführten Evaluierungen hat auch wesentliche Kryptoanteile. Neben Verschlüsselungsverfahren, Hashverfahren und sicheren Netzwerkprotokollen werden dabei regelmäßig auch die verwendeten Zufallszahlengeneratoren evaluiert und ihre Entropiequellen bewertet. • atsec unterstützt seine Kunden bei der Validierung von kryptographischen Modulen nach den NIST-Standards 140-2 und 140-3, die von allen U.S.-Behörden gefordert wird. Die Validierung selbst kann über unser US-Labor erfolgen, das eines der größten und erfolgreichsten FIPS-Labore weltweit ist. • atsec ist ein von der Mobilfunk-Branchenorganisation GSMA akkreditiertes Prüflabor, das Sicherheitsaudits nach dem Network Equipment Security Assurance Scheme (NESAS) durchführen kann. • In der Mehrzahl der Prüfverfahren hat atsec seine Kunden bei der Erstellung der Sicherheitsvorgaben (Security Target) und anderer Nachweise erfolgreich unterstützt und damit den Evaluierungsprozess schneller und effizienter gestaltet.
Kontakt
Begleitforschung Sichere Digitale Identitäten
Die Begleitforschung ist Teil des „Schaufensterprogramm Sichere Digitale Identitäten“, in dem die vier Schaufensterprojekte ID-Ideal, IDunion, ONCE und SDIKA im Auftrag des Bundesministerium für Wirtschaft und Energie Lösungen für sichere digitale Identitäten entwickeln und erproben. Die Lösungen sollen gleichermaßen nutzungsfreundlich, vertrauenswürdig und wirtschaftlich sein: Für Verwaltung, Wirtschaft und Gesellschaft. Um einen nachhaltigen Transfer zu gewährleisten, werden die Lösungen in der Programmphase in über 100 Anwendungsfällen bürgernah erprobt. Der Name der Begleitforschung steht bildlich für ihre Rolle: Sie begleitet und sie forscht – sie unterstützt die Schaufensterprojekte und gestaltet mit ihnen zusammen ein Ökosystem für selbstbestimmte, sichere digitale Identitäten in Deutschland und Europa. Als Drehscheibe begleitet und verbindet die Begleitforschung die Schaufensterprojekte untereinander und vernetzt sie mit externen Akteuren: Sie bringt Entscheider und Multiplikatoren aus Zivilgesellschaft, Forschung, Politik und Wirtschaft an einen Tisch – in Foren, Netzwerkveranstaltungen, Workshops und auf internationalen Symposien und Messen wie der OMNISECURE. Daneben forscht die Begleitforschung: Sie erhebt, verarbeitet und analysiert Daten und Informationen, um einen aktuellen, validen wissenschaftlichen Stand des Schaufensterprogramms zu ermöglichen. Dabei erforscht und fördert die Begleitforschung zusammen mit den Schaufensterprojekten den Aufbau eines Ökosystems, in dem diverse Stakeholder verschiedene sichere digitale Identitäten bereitstellen und nutzen können. Dies wird ermöglicht durch einen einheitlichen Rechtsrahmen (rechtliche Dimension), Interoperabilität durch gemeinsame technische Standards (technische Dimension) und übergreifende Governance- und Wettbewerbsstrukturen (organisatorische Dimension). Um ihrer Rolle gerecht zu werden, setzt sich die Begleitforschung interdisziplinär zusammen: Ihre Mitglieder kommen aus der ESMT, der Nimbus Technologieberatung und der Unternehmensberatungs- und Wirtschaftsprüfungsgesellschaft EY. So vereint sie diverse Expert:innen für Recht und Politik, Technologie und Standardisierung, Anwendungsfelder, Kommunikation sowie Projektmanagement – für eine bestmögliche Begleitung und Forschung.
Kontakt
Bundesdruckerei GmbH
Die Bundesdruckerei Gruppe GmbH ist ein direktes, hundertprozentiges Beteiligungsunternehmen des Bundes; als IT-Sicherheitsunternehmen des Bundes übernimmt sie gesellschaftliche Verantwortung und setzt sich insbesondere für die digitale Souveränität Deutschlands ein. Ihre Tochtergesellschaften bieten dafür Produkte und Lösungen rund um sichere Identitäten, sichere Daten und sichere Infrastruktur für die öffentliche Hand und besonders schutzwürdige Bereiche der Gesellschaft und Wirtschaft an. Zu den Tochtergesellschaften gehören die Bundesdruckerei GmbH mit ihrer Tochter Maurer Electronics GmbH, zudem die D-Trust GmbH, genua GmbH, Xecuro GmbH sowie iNCO Spółka z o.o. Die Unternehmensgruppe beschäftigt aktuell insgesamt rund 3.700 Mitarbeiter und erzielte 2021 einen Umsatz von rund 774 Millionen Euro. Die Bundesdruckerei Gruppe GmbH hält zudem Anteile an der Veridos GmbH, DERMALOG Identification Systems GmbH und Verimi GmbH. Weitere Infos unter www.bundesdruckerei.de.
Kontakt
Tel.: +49 / (0)30 / 25 98 – 0
E-Mail: info@bundesdruckerei.de
Bundesverband IT-Sicherheit e.V. (TeleTrusT)
Der Bundesverband IT-Sicherheit e.V. (TeleTrusT) ist ein Kompetenznetzwerk, das in- und ausländische Mitglieder aus Industrie, Verwaltung, Beratung und Wissenschaft sowie thematisch verwandte Partnerorganisationen umfasst. Durch die breit gefächerte Mitgliederschaft und die Partnerorganisationen verkörpert TeleTrusT den größten Kompetenzverbund für IT-Sicherheit in Deutschland und Europa. TeleTrusT bietet Foren für Experten, organisiert Veranstaltungen bzw. Veranstaltungsbeteiligungen und äußert sich zu aktuellen Fragen der IT-Sicherheit. TeleTrusT ist Träger der „TeleTrusT European Bridge CA“ (EBCA; PKI-Vertrauensverbund), der Expertenzertifikate „TeleTrusT Information Security Professional“ (T.I.S.P.) und „TeleTrusT Professional for Secure Software Engineering“ (T.P.S.S.E.) sowie des Vertrauenszeichens „IT Security made in Germany“. TeleTrusT ist Mitglied des European Telecommunications Standards Institute (ETSI). Hauptsitz des Verbandes ist Berlin.
Kontakt
Fraunhofer-Institut für Angewandte und Integrierte Sicherheit AISEC
Das Fraunhofer-Institut für Angewandte und Integrierte Sicherheit AISEC ist eine der international führenden Einrichtungen für angewandte Forschung im Bereich Cybersicherheit. Mehr als 230 hochqualifizierte Mitarbeiterinnen und Mitarbeiter arbeiten an maßgeschneiderten Sicherheitskonzepten und Lösungen für Wirtschaftsunternehmen und den öffentlichen Sektor mit dem Ziel, die Wettbewerbsfähigkeit von Kunden und Partnern zu verbessern. Dazu zählen Lösungen für eine höhere Datensicherheit sowie für einen wirksamen Schutz vor Cyberkriminalität wie Wirtschaftsspionage und Sabotageangriffe. Das Kompetenzspektrum erstreckt sich von Embedded und Hardware Security, über Automotive und Mobile Security bis hin zu Sicherheitslösungen für Industrie und Automation. Zudem bietet das Fraunhofer AISEC in seinen modernen Testlaboren die Möglichkeit zur Evaluation der Sicherheit von vernetzten und eingebetteten Systemen, von Hard- und Software-Produkten sowie von Web-basierten Diensten und Cloud-Angeboten.
Kontakt
genua GmbH
Die genua GmbH sichert sensitive IT-Netzwerke im Public- und im Enterprise-Sektor, bei KRITIS-Organisationen und in der geheimschutzbetreuten Industrie mit hochsicheren und skalierbaren Cyber-Security-Lösungen. Dabei fokussiert das Unternehmen auf den umfassenden Schutz von Netzwerken, Kommunikation und interner Netzwerksicherheit für IT und OT. Das Lösungsspektrum umfasst Firewalls und Gateways, VPNs, Fernwartungs-systeme, interne Netzwerksicherheit und Cloud Security bis hin zu Remote-Access-Lösungen für mobile Mitarbeiter und Homeoffices. Die genua GmbH ist eine Tochtergesellschaft der Bundesdruckerei-Gruppe. Mit mehr als 400 Mitarbeitenden entwickelt und produziert sie IT-Security-Lösungen ausschließlich in Deutschland. Seit der Unternehmensgründung in 1992 belegen regelmäßige Zertifizierungen und Zulassungen durch das Bundesamt für Sicherheit in der Informationstechnik (BSI) den hohen Sicherheits- und Qualitätsanspruch der Produkte. Zu den Kunden zählen u.a. Arvato Systems, BMW, die Bundeswehr, das THW sowie die Würth-Gruppe.
Kontakt
Governikus GmbH & Co. KG
Gemeinsam vom digitalen Wandel zum digitalen Vorsprung: Mit IT-Lösungen, die das Leben der Menschen sicherer und einfacher machen. Das ist unsere Vision. Unsere Mission: Der sichere Schutz digitaler Daten und Identitäten mit dem Ziel, Deutschland eine durchgängige Digitalisierung zu ermöglichen. Seit 25 Jahren sorgen mittlerweile über 335 engagierte Governikus-Mitarbeitende für den Schutz personenbezogener Daten. Sichere Identitäten, vertrauliche und rechtssichere Kommunikation sowie der Umgang mit schützenswerten Daten zur Authentizitäts- und Integritätssicherung stehen hierbei im Vordergrund. Als Pioniere im eGovernment und eJustice gehören gesetzliche Anforderungen, Normen und Standards zu den Grundpfeilern unserer Lösungen und Dienstleistungen. Dabei bauen wir auf einen konsequenten Dialog mit Kunden und Partnern. Das Governikus-Portfolio liefert wichtige Lösungsbausteine zur Umsetzung gesetzlicher Vorgaben, politischer Strategien und technischer Standards. Wir unterstützen Digitalisierungsvorhaben durch Lösungen, die für gemeinsam nutzbare Basisinfrastrukturen zum Einsatz kommen. Mit den von Governikus entwickelten Produkten des IT-Planungsrats stehen Bund, Ländern und Kommunen sowie der Justiz wichtige Lösungskomponenten zur Umsetzung ihrer Digitalisierungsstrategien zur Verfügung. Mit der Governikus ITU GmbH erweitern wir unser Portfolio um maßgeschneiderte IT-Lösungen für Prozesse in Umweltschutz und Abfallwirtschaft. Das Leistungsportfolio ist hierbei vielseitig: Wir bieten Lösungen für die behördliche Anlagenüberwachung sowie die Abwicklung des elektronischen Abfallnachweisverfahrens durch den Einsatz elektronischer Signaturen. Darüber hinaus unterstützen wir Unternehmen umfassend bei der Einhaltung umweltrechtlicher Vorschriften, entwickeln spezialisierte Fach- und IT-Konzepte für Betriebe der Abfallwirtschaft und übernehmen die Wartung und Pflege bestehender (Alt-)Systeme.
Kontakt
Industrieanlagen-Betriebsgesellschaft mbH
Die Industrieanlagen-Betriebsgesellschaft mbH (IABG) wurde 1961 auf Initiative der Bundesrepublik Deutschland als zentrale Analyse- und Testeinrichtung für die Luftfahrt und das Verteidigungsministerium gegründet. Die IABG wurde 1993 privatisiert und ist heute ein eigentümergeführtes europäisches Technologie-Unternehmen mit den Kernkompetenzen Analyse, Simulation & Test und Anlagenbetrieb. Der Begriff „Sicherheit“ bildet dabei das thematische Dach des Portfolios: Funktionssicherheit neu entwickelter High-Tech-Produkte und Verkehrssysteme (Safety) sowie Sicherheit von Staat, Wirtschaft und Gesellschaft (Security). In diesem Kontext erbringt die IABG technisch-wissenschaftliche Dienstleistungen für private und öffentliche Kunden in den Hauptgeschäftsfeldern • Automotive • InfoKom • Mobilität & Energie • Umwelt & Geodaten Services • Luftfahrt • Raumfahrt • Verteidigung & Sicherheit • Innovation Die IABG beschäftigt rund 1.200 hochqualifizierte Mitarbeiter am Stammsitz in Ottobrunn sowie in kundennahen in- und ausländischen Niederlassungen. Die IABG ist konzernunabhängig und produktneutral und vertritt – oftmals bewertend tätig – ausschließlich die Interessen ihrer Kunden. Die Kundenstruktur setzt sich im Wesentlichen zusammen aus renommierten Industrieunternehmen, Bundesministerien und verschiedenen Länderministerien.
Kontakt
INFODAS Gesellschaft für Systementwicklung und Informationsverarbeitung mbH
Die INFODAS GmbH wurde 1974 gegründet und zählt zu den führenden Software- und Beratungsunternehmen für Informationssicherheit und Digitalisierung in Deutschland. Das mittelständische Systemhaus begleitet insbesondere die öffentliche Verwaltung, das Militär als auch Unternehmen mit einem ganzheitlichen Dienstleistungsangebot zur Initiierung, Umsetzung, Aufrechterhaltung und Prüfung der organisatorischen und technischen IT-Sicherheit. INFODAS zählt zu den wenigen IT-Sicherheitsdienstleistern in Deutschland, die über eine Zertifizierung des Bundesamt für Sicherheit in der Informationstechnik (BSI) in den Bereichen IS-Revision, IS-Beratung und IT-Penetrationstests für Bundesbehörden verfügen. Mit der SDoT-Produktfamilie bietet die INFODAS GmbH die umfassendste Cross Domain Solution (CDS) am Markt für Netzwerksicherheit und Data Loss Prevention (DLP) an. Die ITAR freien Produkte (Security Gateway, Datendiode und Datenklassifizierung) verfügen über eine Zulassung für die Verarbeitung von VS bis GEHEIM, EU SECRET und NATO SECRET. Hierbei wurde ein an den Common Criteria Standard (EAL4+) angelehntes Zulassungsverfahren angewendet. Das Security Gateway verfügt zudem über ein CC EAL4+ Zertifikat. Seit über 15 Jahren ermöglichen die Produkte die Digitalisierung in sensitiven Bereichen von Behörden, Militär oder kritischen Infrastrukturen. Die INFODAS GmbH mit Hauptsitz in Köln hat Standorte in Berlin, Bonn, München und Hamburg.
Kontakt
Sebastian Dännart / Director IT Security Consulting
Tel.: +49 / (0)89 / 51089637 13
E-Mail: s.daennart@infodas.de
inxire GmbH
inxire ist ein führender Produkt- und Serviceanbieter für Enterprise Digitalization mit Sitz in Frankfurt am Main. Das Unternehmen entwickelt maßgeschneiderte Software für Content Management, Datensicherheit und Intelligent Decision Support, die als Basis für innovative digitale Geschäftsmodelle dient. Ein Kernprodukt ist inxire Classified: ein digitales VS-Registratursystem für die medienbruchfreie und VSA-konforme Handhabung von Verschlusssachen bis zur Einstufung GEHEIM. Internationale Top-Kunden wie die Deutsche Bahn, die Bundeswehr und die National Ignition Facility beschleunigen mit inxire bereits heute ihre digitale Transformation.
Kontakt
Kernkonzept GmbH
KERNKONZEPT – WE ENGINEER SECURITY Die Kernkonzept GmbH ist Deutschlands führender Hersteller von Betriebssystemlösungen für den High-Assurance-Security-Markt. Unser Open-Source L4Re Operating System Framework bietet eine System-Plattform für zertifizierungspflichtige Anwendungen im Safety- und Security-Bereich (ISO 26262, EAL4+). Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hat L4Re-basierte Gateways, Server und Telefone für die Verwendung in bis zu GEHEIM / NATO SECRET / EU Secret eingestuften Umgebungen zugelassen. Das sichere zertifizierungsfreundliche L4Re Operating System Framework besteht 1.) aus dem L4Re Microkernel, der native Microapps und virtuelle Maschinen ausführt und die Anforderungen des VS-Anforderungsprofils Separation Kernel erfüllt, 2.) der Programmier- und Ausführungsumgebung L4Re Runtime Environment und 3.) aus Virtualisierungslösungen (L4Re Hypervisor) zur sicheren Kapselung bestehender Kundenlösungen. Die Technologie verfolgt das Ziel der minimalen Vertrauensbasis: durch Modularisierung und die Reduktion von Abhängigkeiten zwischen Komponenten wird die Angriffsfläche einer Anwendung so klein wie möglich gehalten. Die L4Re-Technologie ermöglicht eine Isolation von kritischen und unkritischen Anwendungen durch die Kapselung in separaten Security-Compartments, die gleichzeitig auf einer Hardware betrieben werden können. Mit dem leichtgewichtigen L4Re Microkernel können unsere Kunden ihre kritischen Anwendungen mit Isolations- und Sicherheitseigenschaften anreichern und dadurch ihre Produkte kostenminimal und zeiteffizient zertifizieren bzw. zulassen. Die L4Re-Technologie bildet zum Beispiel die System-Grundlage für: 1. Regierungslaptops – Behördenanwendungen und alltägliche Internetanwendungen werden sicher auf einem mobilen Endgerät betrieben, indem über das L4Re-System die Behördenanwendungen, die mit einer integrierten zertifizierten VPN-Lösung mit dem sicheren Behördennetz verbunden sind, von anderen Anwendungen isoliert werden. 2. Sichere Gateways – mithilfe des L4Re-Systems wird sensibler Datenverkehr von unkritischem Datenverkehr isoliert. Jedes Datum wird nur so übertragen, wie es aus Sicht der schutzbedürftigen Infrastruktur übertragen werden darf. 3. Konsolidierung und Safety im Auto – Daten, die über mobile Netzwerke in das Auto-interne Netzwerk eingehen, werden mit dem L4Re-System sicher vom Zugang zu Safety-kritischen Funktionen wie dem Instrumenten-Cluster isoliert und gleichzeitig auf einem Steuergerät ausgeführt.
Kontakt
Materna Virtual Solution GmbH
Materna Virtual Solution, ein Unternehmen der Materna-Gruppe, ist ein marktführender Softwarehersteller mit Mobile Security Expertise ansässig in München, Berlin und Dortmund der sich auf Produkte und Beratungsleistungen im Bereich des sicheren ultramobilen Arbeitens spezialisiert hat. Materna Virtual Solution konzentriert sich nicht nur auf die kontinuierliche Weiterentwicklung ihrer Applikation SecurePIM, sondern entwickelt auch Anwendungen für neue behördenspezifische Lösungen. SecurePIM basiert auf der Container-Technologie und versetzt Behörden in die Lage, mobil auf der Geheimhaltungsstufe Verschlusssachen – Nur für den Dienstgebrauch (VS-NfD) sowie auf der Sicherheitsstufe NATO RESTRICTED zu kommunizieren. Darüber hinaus entstehen im eigenen indigo und Knox Native Solution Kompetenz-Center nicht nur neue Applikationen für das sichere ultramobile Arbeiten auf iPhones und iPads, auch die Umsetzung von kundenspezifischen Projekten sowie die Mobilisierung von Fachverfahren und Prozessen auf VS-NfD-Niveau sind Teil des umfangreichen Portfolios. Mit der Vision eines ultramobilen und sicheren Arbeitsplatzes bietet Materna Virtual Solution mit seiner umfassenden Expertise Beratungsleistungen entlang der gesamten Wertschöpfungskette an – unabhängig von den eingesetzten mobilen Plattformen und Betriebssystemen.
Kontakt
Frau Emily Sidka
E-Mail: emily.sidka@virtual-solution.com
NCP engineering GmbH
NCP ist ein weltweit führender Softwarehersteller für hochsichere Lösungen in den Bereichen Remote Access, Endpoint Security, Zero Trust und VPN. Großkonzerne, mittelständische Unternehmen, Ministerien und Behörden setzen auf die Lösungen „Made in Germany“. Zum Portfolio gehören auch vom deutschen Bundesamt für Sicherheit in der Informationstechnik (BSI) zugelassene Lösungen für mobiles Arbeiten nach der Geheimhaltungsstufe „VS-NfD“ (Verschlusssachen – Nur für den Dienstgebrauch).
Kontakt
Samsung
Als Unternehmen mit zunächst starkem Fokus auf die Consumer-Technologie hat sich Samsung Electronics mit seinem breiten Partnernetzwerk mittlerweile auch im B2B-Bereich stark aufgestellt. Schon heute erwirtschaftet das Unternehmen einen substanziellen Teil des Gesamtumsatzes mit dem B2B-Geschäft. Samsung bietet ganzheitliche technologische Lösungen für Unternehmen verschiedenster Branchen und ermöglicht ihnen, von der Digitalisierung zu profitieren und so langfristig wettbewerbsfähig zu bleiben. Dazu zählen Lösungen für den mobilen Arbeitsplatz ebenso wie für die Sicherheit oder vernetztes, kollaboratives Arbeiten.
Kontakt
E-Mail: kundenbetreuung@samsung.de
secunet Security Networks AG
secunet ist Deutschlands führendes Cybersecurity-Unternehmen. In einer zunehmend vernetzten Welt sorgt das Unternehmen mit der Kombination aus Produkten und Beratung für widerstandsfähige digitale Infrastrukturen und den höchstmöglichen Schutz für Daten, Anwendungen und digitale Identitäten. secunet ist dabei spezialisiert auf Bereiche, in denen es besondere Anforderungen an die Sicherheit gibt – wie z. B. Cloud, IIoT, eGovernment und eHealth. Mit den Sicherheitslösungen von secunet können Unternehmen höchste Sicherheitsstandards in Digitalisierungsprojekten einhalten und damit ihre digitale Transformation vorantreiben. Über 1000 Expert*innen stärken die digitale Souveränität von Regierungen, Unternehmen und der Gesellschaft. Zu den Kunden zählen die Bundesministerien, mehr als 20 DAX-Konzerne sowie weitere nationale und internationale Organisationen. Das Unternehmen wurde 1997 gegründet. Es ist im SDAX der Deutschen Börse gelistet und erzielte 2024 einen Umsatz von rund 406 Mio. Euro. secunet ist IT-Sicherheitspartner der Bundesrepublik Deutschland und Partner der Allianz für Cyber-Sicherheit. Weitere Informationen finden Sie unter www.secunet.com
Kontakt
Tel.: +49 / (0)201 / 54 54 – 0
E-Mail: info@secunet.com
SRC Security Research & Consulting GmbH
SRC Security Research & Consulting GmbH begleitet ihre Kunden in allen Lebenszyklen einer Lösungsentwicklung. Dies beinhaltet die Erstellung einer Spezifikation einer Lösung, das Testen der Entwicklung sowie die Sicherheitsbegutachtung der eingesetzten Systeme und Systemkomponenten. Das hochqualifizierte Team von SRC arbeitet konsequent zielorientiert und macht dank seiner umfassenden Erfahrung und seines fundierten Fachwissens selbst komplexe Zusammenhänge beherrschbar. Die Projektarbeit von SRC zeichnet sich durch Zuverlässigkeit und Vertrauen aus. Die entwickelten Lösungen sind kreativ, modern und innovativ. Die SRC-Experten unterstützen ihre Kunden in allen Fragen der Informationssicherheit. Mit Schulungen und Seminaren ergänzt SRC seine Serviceleistungen. SRC-Kunden kommen aus Kreditwirtschaft, Versicherungswesen, eCommerce, Energieversorgung, Handel, öffentlichem Dienst und Industrie. SRC als anerkannte und autorisierte BSI Prüfstelle Im Rahmen der bisherigen nationalen Common Criteria (CC) Schematas hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) die SRC Prüfstelle für Evaluierungen nach den Common Criteria (CC) anerkannt. Für das neue europäische CC Schema EUCC hat die National Cybersecurity Certification Authority (NCCA) des BSI der SRC Prüfstelle die Befugnis erteilt, Evaluierungen nach den Common Criteria (CC) durchzuführen. In dieser Rolle ist die SRC Prüfstelle auch bei der Europäischen Kommission als Konformitätsbestätigungsstelle notifiziert. Für beide Bereiche, Anerkennung und Befugniserteilung, erfolgte aufgrund der Expertise der SRC Prüfstelle durch das BSI explizit eine Erweiterung um die Domänen „Smartcards and similar devices (SD)“ und „Hardware Devices with Security Boxes (HD)“. Ebenso kann das SRC Prüflabor mit dem BSI Interessenten eine beschleunigte Sicherheitszertifizierung (BSZ) oder auch die Prüfung von 5G-Mobilfunkkomponenten zur Zertifizierung nach BSI-NESAS anbieten. SRC unterstützt zudem das BSI im nationalen Zulassungsschema bei der Evaluierung von IT-Sicherheitsprodukten, die für die Verarbeitung eingestufter Daten von VS-NfD bis GEHEIM geeignet sind und bietet Herstellern Unterstützungsleistungen bei der Durchführung von Zulassungsverfahren und Herstellerqualifizierungen an. Im Auftrag des BSI hat SRC VS-Anforderungsprofile für eine Vielzahl der im VS-Produktkatalog des BSI aufgeführten Produktklassen und -typen erstellt. Darüber hinaus prüft SRC nach den Technischen Richtlinien für Anwendungen des BSI auf dem eHealth Konnektor (TR-03154, TR-03155, TR-03157, TR-03158), im Gesundheitswesen (TR-03161), zum Konformitätsnachweis von Kartenprodukten im Gesundheitswesen (TR-03144) und für Technische Sicherheitseinrichtungen elektronischer Aufzeichnungssysteme (TR-03153). Weitere ausgewählte Themen unseres Dienstleistungsangebots sind: • Konformitätsbewertungsstelle für Vertrauensdiensteanbieter nach eIDAS • KRITIS Prüfungen nach § 8a BSI • Gutachten für Anbieter und Dienstleister in der Telematik-Infrastruktur der Gematik • Beratung zu Datenschutz, Privacy Impact Assessments (PIA) • Gutachten für die Sicherheit von elektronischen Zahlungssystemen (DK, EMVCo, PCI, UKCA, DPA (NL), APCA, PNC) • Umfangreiche Testunterstützung durch eigene Werkzeuge (SCALA / GENT / FlexiSim) • Compliance Management und Umsetzung der PSD2 • Beratung und Auditierung nach Payment Card Industry (PCI) Standards: PCI DSS, PA-DSS, PCI PTS, P2PE, PCI CP • Konzipierung von Systemen, Applikationen und Spezifikationen im Zahlungsverkehr • Penetrationstests und Schwachstellenscans (ASV) und Beratung zur Mitigation identifizierter Schwachstellen
Kontakt
Tel.: +49 / (0)228 / 28 06 – o
E-Mail: sales@src-gmbh.de
Verband Sichere Digitale Identität e.V. VSDI
Der Verband Sichere Digitale Identität e.V. (VSDI) ist das bundesweite Netzwerk für Unternehmen, Hochschulen und Forschungseinrichtungen, das die Transformation von analogen zu digitalen Identitäten vorantreibt. Seine Mitglieder aus der Wirtschaft bieten Soft- und Hardware, Beratung und Dienstleistungen an, um die digitale Welt technologisch abzusichern. Die Mitglieder aus der Forschung und Wissenschaft forschen und erproben, wie sichere digitale Identitäten verbessert werden können. Der VSDI versteht sich als praxisnahes Kompetenz-Netzwerk für Politik, Verwaltung und Wirtschaft. Der Verein vermittelt die gebündelte Expertise seiner Mitglieder und tritt durch seine Initiativen dafür ein, sichere, nutzerfreundliche und datenschutzkonforme digitale Identitäten zu ermöglichen.
Kontakt
Thales CyberSecurity
Thales zählt mit mehr als 6.000 Cybersecurity-Expertinnen und -Experten zu den weltweit führenden Anbietern für den Schutz von Daten, Anwendungen und digitalen Identitäten. Mit acht Security Operations Centern und Services in 148 Ländern unterstützt das Unternehmen Organisationen dabei, Cyberbedrohungen frühzeitig zu erkennen und auf Sicherheitsvorfälle zu reagieren. Thales Cybersecurity Services Das Angebot umfasst unter anderem Lösungen für Daten- und Anwendungssicherheit, Identitäts- und Zugriffsmanagement sowie Beratung, Schulungen und Incident Response. Thales schützt damit Unternehmen, Behörden und kritische Infrastrukturen weltweit. 2024 erzielte das Cybersecurity-Geschäft einen Umsatz von mehr als 2 Milliarden Euro.